Instalação e setup
Configuração inicial de appliances Sophos XG e SG, interfaces, zonas, roteamento, DHCP e integração com a rede existente.
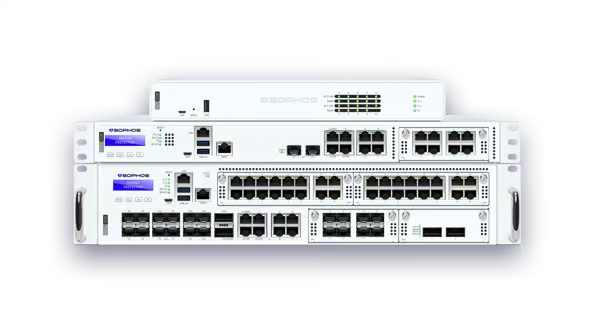
Instalação e ajuste de firewalls Sophos XG/SG, regras, VPN SSL, ATP, Sandstorm e central de console, com monitoramento e suporte presencial em Curitiba e RMC.
Configuração de firewall Sophos em Curitiba: instalação de XG/SG, regras, VPN SSL, ATP, Sandstorm, filtragem web e monitoramento para empresas.
Configuração de Firewall Sophos em Curitiba
Atendemos empresas de Curitiba com instalação e ajuste presencial de firewalls Sophos — Centro, Batel, Água Verde, Mercês e CIC — além de suporte remoto para operação diária.
A cobertura presencial inclui a Região Metropolitana: São José dos Pinhais, Pinhais, Colombo, Araucária e Campo Largo. Atuamos também na configuração de VPN entre matriz, filiais e usuários remotos.
Configuração inicial de appliances Sophos XG e SG, interfaces, zonas, roteamento, DHCP e integração com a rede existente.
Criação de regras de entrada e saída, NAT, balanceamento de links e políticas por grupo, com documentação de cada liberação.
Configuração de VPN SSL para usuários remotos e túneis site-to-site entre matriz, filiais e ambientes de nuvem.
Ativação e ajuste fino de prevenção de intrusão, proteção avançada contra ameaças e detonação de arquivos suspeitos em sandbox.
Controle de categorias, bloqueio de aplicações de risco, cotas de banda e política de uso de internet adequada ao negócio.
Gestão pelo console central, relatórios de tráfego e ameaças, atualização de firmware e acompanhamento proativo do firewall.
Visão geral
Um firewall Sophos recém-instalado raramente está pronto para proteger: as políticas padrão são genéricas, a filtragem web não reflete a realidade da empresa e o tráfego legítimo e o malicioso não são diferenciados. Sem um ajuste cuidadoso, o equipamento se torna um gargalo e uma falsa sensação de segurança.
Na NetGD, configuramos o Sophos a partir do que a sua empresa realmente precisa: quais serviços são expostos, quem acessa o quê, quais regras de saída fazem sentido e como aplicar SSL inspection, IPS e ATP sem quebrar aplicações. Documentamos as políticas, treinamos o time e deixamos o ambiente monitorado e fácil de auditar.
Resposta rápida
O serviço de configuração de firewall Sophos da NetGD implanta e ajusta appliances Sophos XG e SG com foco em proteção real e regras compreensíveis. Estruturamos zonas e políticas, VPN SSL para acesso remoto e filiais, filtragem web, IPS, ATP e Sandstorm, além da central de console Sophos Central para gestão e relatórios. Monitoramos o equipamento, mantemos firmware atualizado e oferecemos suporte remoto e presencial em Curitiba e Região Metropolitana.
Antes e depois
Quando a TI é tratada apenas quando algo quebra, os problemas aparecem justamente na hora de maior demanda. Com acompanhamento contínuo, o ambiente evolui de forma planejada e as falhas são resolvidas antes de virarem prejuízo.
Benefícios
Resultados
Reestruturamos gradualmente o ambiente, substituindo equipamentos alugados por infraestrutura própria e adequada. São mais de 15 anos acompanhando a evolução tecnológica da empresa.
Resultado: Ambiente de TI mais estável, com mais controle sobre os equipamentos.
Ver outros cases de sucessoA equipe demonstrou alto nível de profissionalismo, conhecimento técnico e comprometimento em entregar soluções de qualidade. Estamos extremamente satisfeitos com os resultados.
 LuizCliente NetGD
Como funciona
Prazos e níveis de serviço (SLA) são definidos em contrato, por prioridade de atendimento. O atendimento remoto é o primeiro passo e, quando o caso exige, agendamos a visita presencial em Curitiba e região.
Levantamento de links, serviços expostos, usuários remotos, filiais, aplicações críticas e riscos atuais do perímetro.
Definição das zonas, políticas, VPN, filtragem e proteções avançadas, com cronograma de implantação sem interromper a operação.
Instalação e configuração do Sophos, testes de conectividade, ativação de recursos de segurança e documentação das regras.
Monitoramento, atualização de firmware, ajuste de políticas e relatórios, mantendo o firewall alinhado à evolução da empresa.
Atendimento em Curitiba
Avaliamos seu ambiente e indicamos um escopo adequado de suporte, infraestrutura, segurança, servidores, redes e cloud.
FAQ
As principais dúvidas estão respondidas abaixo. Abra as demais para ver escopo, investimento e próximos passos.
O XG é a linha mais recente, baseada no sistema SFOS, com interface e recursos atualizados. O SG usa uma geração anterior do firmware. Trabalhamos com as duas, recomendando upgrade quando faz sentido.
Sim. Existem modelos para diferentes capacidades de tráfego. O dimensionamento certo depende do número de usuários, links e serviços que passam pelo equipamento.
É a inspeção do tráfego criptografado, necessária para detecção de ameaças em conexões HTTPS. A ativação é planejada para evitar quebra de aplicações e respeitar exceções necessárias.